Російська диверсійна війна в Європі: під прицілом оборонні заводи, Starlink і військові технології

Олександр Левченко
Посол України в Хорватії та Боснії і Герцоговині (2010-2017 рр.)
Від спроб підпалів оборонних підприємств до атак на наземну інфраструктуру Starlink і збору розвідданих через застосунки для знайомств — російські спецслужби розширюють інструментарій прихованих операцій у країнах ЄС. Викриття диверсійної мережі в Румунії та низка інцидентів у Польщі, Литві, Болгарії й Норвегії свідчать про зростання загроз для європейської оборонної промисловості та інфраструктури, від якої залежить військова підтримка України.
У Румунії викрито диверсійну мережу, учасники якої, за даними місцевих спецслужб, діяли за завданням російських розвідувальних структур і готували атаки на оборонні підприємства в країнах Європейського Союзу.
За повідомленнями ЗМІ, румунська Служба розвідки (SRI) виявила групу, причетну до спроби підпалу заводу з виробництва озброєнь Carfil у Брашові. Слідство встановило причетність до підготовки диверсії трьох громадян пострадянських держав, які легально проживали на території країн ЄС.
У SRI наголосили, що діяльність викритої мережі не обмежувалася Румунією. Російські куратори визначили для неї низку потенційних цілей у регіоні, серед яких державні та приватні підприємства оборонно-промислового комплексу, а також інші об'єкти військового й промислового значення.
Нагадаємо, 20 жовтня видання The Wall Street Journal повідомило, що президент РФ Володимир Путін особисто доручив активізувати диверсійні операції проти держав НАТО.
За інформацією видання, невдала спроба атаки із застосуванням безпілотників поблизу аеропорту Лейпцига стала однією з перших операцій у межах цієї кампанії. Після цього в Європі було зафіксовано низку інших інцидентів. У серпні сталися підпали підприємств із виробництва безпілотників в Естонії та Польщі. У Словаччині влада повідомила про запобігання аналогічній спробі. Польща, Литва та Болгарія також заявили про диверсії, спрямовані проти наземної інфраструктури супутникової системи Starlink.
Викриття російської диверсійної мережі в Румунії демонструє, що оборонно-промислова інфраструктура європейських держав стає одним із пріоритетних напрямів російської гібридної діяльності. Йдеться не лише про безпосереднє пошкодження виробничих потужностей, а й про створення перешкод для розширення європейського виробництва озброєнь та забезпечення військової підтримки України. Для Румунії цей інцидент становить безпосередній виклик національній безпеці.
Активізація диверсійної діяльності може розглядатися як один зі способів розширення Росією протистояння із Заходом за межі безпосереднього театру воєнних дій в Україні.
Москва використовує приховані операції для створення додаткових безпекових і політичних проблем європейським урядам, водночас уникаючи відкритого військового зіткнення з державами НАТО. Такі дії дають змогу перевіряти ефективність контррозвідувальних структур, виявляти вразливості критичної інфраструктури та оцінювати готовність європейських країн до спільної відповіді на гібридні загрози.
Окремим чинником є потенційні економічні наслідки таких операцій. Необхідність посилювати охорону підприємств, модернізувати системи безпеки та відновлювати пошкоджену інфраструктуру збільшує витрати виробників і державних бюджетів. Загроза повторних атак також може негативно позначатися на інвестиційній привабливості оборонного сектору саме в той період, коли європейські країни намагаються нарощувати власні виробничі спроможності.
Атаки на інфраструктуру Starlink: спроби послабити комунікаційні можливості України
Після інцидентів із наземними станціями Starlink у Польщі та Болгарії російські спецслужби, за повідомленнями ЗМІ, намагалися організувати диверсію проти аналогічного об'єкта в Литві.
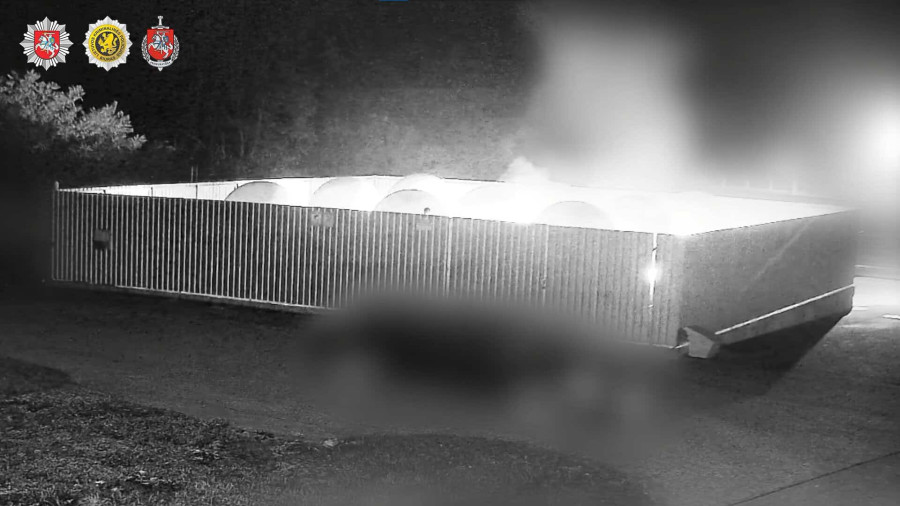
Невідомі особи планували підпалити підприємство, на території якого розміщені супутникові антени та обладнання наземної станції Starlink. Реалізувати цей задум не вдалося завдяки завчасному попередженню з боку литовських спецслужб.
Прем'єр-міністр Литви Міндаугас Сінкявічюс пов'язав спробу диверсії з імовірною діяльністю Росії, розцінивши її як можливий елемент гібридної війни Кремля проти європейських демократичних держав. За словами глави литовського уряду, об'єкт забезпечує функціонування дев'яти антен Starlink, які використовуються Україною під час відсічі російської збройної агресії.
У середині жовтня німецький журнал Der Spiegel повідомив, що до підпалу наземної станції Starlink у Польщі, ймовірно, були причетні представники турецького злочинного угруповання Daltons, які діяли за завданням російських спецслужб. Після пожежі віце-прем'єр-міністр Польщі, міністр цифровізації Кшиштоф Гавковський заявив, що низка ознак вказує на відповідність цього інциденту новій російській доктрині гібридних атак.
Кількома днями раніше болгарська влада повідомила про пожежу на наземній станції Starlink поблизу Софії. Керівник Державного агентства національної безпеки Болгарії Пламен Тончев висловив переконання, що інцидент мав характер диверсії.
Спроби атакувати наземну інфраструктуру Starlink у Литві, Польщі та Болгарії свідчать про розширення переліку об'єктів, які можуть ставати цілями російських гібридних операцій. Якщо раніше основна увага приділялася кібератакам, дезінформації та втручанню у внутрішньополітичні процеси європейських держав, то тепер до цього інструментарію дедалі активніше додаються фізичні диверсії проти об'єктів критичної інфраструктури.
Особливе значення має функціональне призначення атакованих об'єктів. Наземні станції Starlink забезпечують роботу супутникового зв'язку, який відіграє важливу роль у комунікаційній інфраструктурі України.
За заявами литовських посадовців, дев'ять антен, що стали потенційною мішенню диверсантів, використовуються для підтримки зв'язку, необхідного Україні під час протидії російській агресії. Таким чином, атаки на ці об'єкти можуть бути спрямовані не лише проти інфраструктури європейських держав, а й опосередковано проти технічного забезпечення українських оборонних спроможностей.
Запобігання диверсії в Литві завдяки завчасному попередженню з боку спецслужб демонструє практичне значення оперативного обміну інформацією та превентивної контррозвідувальної роботи. Водночас повторюваність інцидентів у різних країнах свідчить, що захист окремих об'єктів не може бути ефективним без регіональної координації. Реакція високопосадовців Литви, Польщі та Болгарії також свідчить про усвідомлення потенційного зв'язку між окремими інцидентами та ширшою кампанією російської гібридної діяльності.
Tinder як інструмент збору розвідувальної інформації
Російські спецслужби також використовують методи соціальної інженерії для отримання конфіденційної інформації про європейські оборонні підприємства.
За повідомленнями ЗМІ, норвезька компанія Nammo, яка виробляє артилерійські боєприпаси, стала об’єктом спроб збору інформації через застосунки для знайомств, зокрема Tinder. Користувачі профілів з незвичними або екзотичними іменами намагаються встановлювати контакти з працівниками підприємства в місті Рауфосс, щоб отримати відомості про виробництво артилерійських снарядів.
Керівництво Nammo підтвердило спроби збору інформації та фішингових атак через соціальні мережі й повідомило про посилення заходів безпеки. Такий підхід свідчить про розширення інструментарію розвідувальної діяльності, коли замість традиційних методів проникнення використовуються особисті контакти та цифрові платформи повсякденного спілкування.
Nammo є одним із важливих європейських виробників великокаліберних артилерійських боєприпасів. У зв’язку зі зростанням попиту на боєприпаси після початку російської агресії проти України Норвегія виділила компанії понад мільярд крон державної підтримки для суттєвого збільшення виробничих потужностей.
Упродовж останніх півтора-двох років підприємство в Рауфоссі найняло близько тисячі нових працівників. Таким чином, підприємство має важливе значення не лише для норвезького оборонного сектору, а й для загальноєвропейських зусиль зі збільшення виробництва боєприпасів. В умовах війни Росії проти України стабільність його роботи безпосередньо пов’язана зі здатністю європейських держав нарощувати власні запаси та підтримувати постачання озброєння Києву.
Загрози для норвезького оборонного сектору не обмежуються спробами збору інформації через соціальні мережі. Управління національної безпеки Норвегії (NSM) повідомило, що за попередні шість місяців кількість успішних кібератак проти норвезьких організацій зросла втричі. Відомство також попередило про високий рівень загроз національній безпеці. Раніше Служба безпеки Норвегії (PST) пов’язувала низку диверсій у Європі з діяльністю російських спецслужб.
Спроби отримати конфіденційну інформацію про Nammo необхідно розглядати як частину ширшої діяльності, спрямованої на вивчення можливостей і вразливостей європейського оборонно-промислового комплексу. Відомості про виробничі процеси, технології, обсяги випуску, логістику та організацію роботи підприємства можуть мати практичну цінність для розвідувальних структур. Їх використання дозволило б оцінити виробничий потенціал компанії, визначити критичні елементи інфраструктури та підготувати більш цілеспрямовані операції з порушення її діяльності.
Висновки
Диверсії проти оборонних підприємств і наземної інфраструктури Starlink та спроби розвідувального проникнення на норвезьке оборонне підприємство демонструють різні складові однієї проблеми: Росія прагне впливати на безпеку європейських держав не лише військовими й політичними засобами, а й через приховані операції проти критичної інфраструктури та оборонної промисловості.
Ці диверсійні заходи демонструють розширення інструментарію російського протистояння з європейськими державами. Спільною рисою цих операцій є вибір об'єктів, пошкодження яких може мати наслідки не лише для національної безпеки окремих країн, а й для європейської оборонної промисловості та військово-технічної підтримки України.
Москва використовує такі операції для створення додаткових витрат і безпекових ризиків, перевірки спроможності європейських держав протидіяти прихованій агресії та потенційного послаблення політичної готовності підтримувати Київ.
За цих умов країнам ЄС і НАТО необхідно перейти від реагування на окремі інциденти до системного захисту оборонної та критичної інфраструктури. Це передбачає посилення фізичної охорони стратегічних об'єктів, контррозвідувального контролю, кібербезпеки та міжнародного обміну розвідувальними даними. Відсутність належної та скоординованої реакції на такі операції може створити умови для їх подальшого поширення.
Натомість здатність європейських держав своєчасно виявляти диверсійні мережі, захищати критичні об'єкти та встановлювати відповідальність за організацію атак матиме визначальне значення для стримування російської гібридної діяльності в Європі.


Відгуки
Немає відгуків.
Залишити коментар